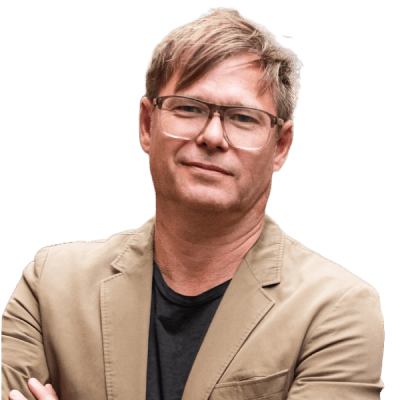
Jan Kaastrup er Chief Cybersecurity Advisor hos CSIS Security Group. Han er digital efterforsker. Når en virksomhed er blevet angrebet, er det Jan der finder ud af, hvad der skete, hvordan angriberne kom ind, og hvad der skulle have forhindret det. Han har selv efterforsket over 200 cyberangreb i løbet af sine 25 år i branchen.
Han er medforfatter til bogen Usynlig Fjende (Politikens Forlag, 2025), nu også udgivet på engelsk som Invisible Enemy. Hans foredrag bygger på virkelige sager han selv har arbejdet på. Ingen rekonstruerede scenarier, ingen hypotetiske eksempler.
Foredrag med Jan Kaastrup
Indefra og ud: Sådan efterforskes et hackerangreb
De fleste ved godt, at cyberangreb sker. Færre forstår præcist, hvordan angriberne faktisk arbejder, hvilke tekniske spor de efterlader, hvilke fejl der gav dem adgang i første omgang, og hvad der konkret sker inde i et netværk, fra den første kompromittering til det øjeblik nogen opdager det.
Det er det, Jan Kaastrup viser.
Med udgangspunkt i virkelige efterforskninger rekonstruerer Jan angreb lag for lag: hvilken medarbejderhandling der åbnede døren, hvordan angriberne bevægede sig gennem systemerne uden at blive opdaget, og hvilke helt almindelige vaner hos medarbejdere og IT-afdelinger der gang på gang viser sig at være det svage led.
Foredraget giver to ting på én gang. Medarbejdere forstår, hvad deres handlinger faktisk betyder i praksis, ikke som en advarsel, men som konkret indsigt i hvad der sker, når en phishing-mail virker, når et privat login bruges på en arbejdscomputer, eller når en faktura ser ægte ud. Ledelse og IT får et teknisk overblik over de mønstre CSIS ser i over 200 efterforskninger, og hvad der konsekvent gør forskellen.
Det er awareness fortalt som efterforskning. Ikke regler. Ikke kampagner. Virkeligheden, set indefra.
En efterforsker, ikke en forhandler
Jan Kaastrup er digital efterforsker. Han taler ikke med hackerne. Han finder ud af, hvad de gjorde, og hvorfor det lykkedes.
Hans foredrag handler ikke om krisekommunikation, forhandlingstaktik eller beslutninger under pres. Det handler om den tekniske virkelighed bag angrebene, fortalt på en måde alle i rummet kan forstå og tage med sig, uanset om de sidder i IT, i ledelsen eller ved en hvilken som helst anden arbejdsstation.
Awareness er ikke en kampagne. Det er forståelse. Og forståelse starter med at vide, hvad der rent faktisk foregår.
Målgruppe og format
Foredraget fungerer for hele organisationen i samme rum: medarbejdere, IT og ledelse får hver sit lag af indsigt uden at nogen sidder og keder sig. Det kræver ingen teknisk baggrund at følge med. Det kræver blot en interesse i at forstå, hvad der faktisk foregår derude.